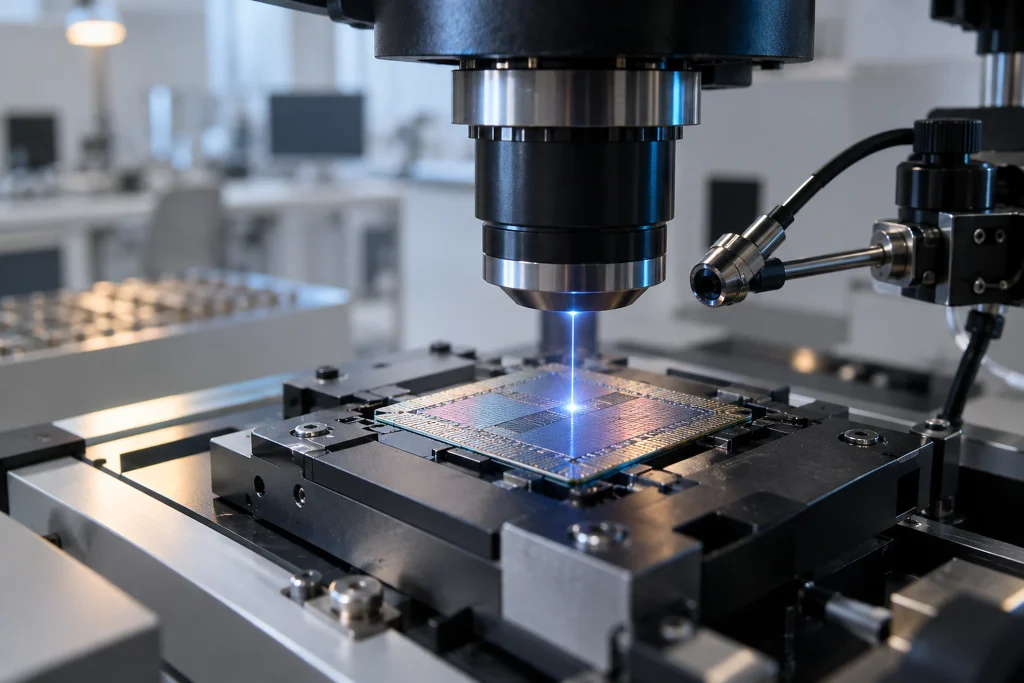
RP2350 est présenté comme une puce sécurisée dotée du secure boot, d’ARMv8 TrustZone et de fonctionnalités de débogage pouvant être désactivées de manière permanente. La fonction de détection des glitches ajoutée par Pi Foundation bloque les attaques de glitching basées sur Pi Pico. L’équipe Ledger Donjon a examiné au laser les fonctionnalités de sécurité de la puce dans une configuration coûtant 250,000 USD. L’équipe a ouvert la puce et identifié, grâce à la photon-emission electron microscopy, le registre qui active les fonctionnalités de debug ; elle a appliqué un laser en envoyant des IR à travers le silicium wafer vers la puce ouverte par sa face arrière. À la suite des essais, les bits du registre ont été modifiés et l’accès du debugger à la zone sécurisée a été rétabli. Après la réinitialisation, l’équipe a lu le secret de 128 bits placé en mémoire par Pi Foundation dans le cadre du 2350 hacking challenge.
Pourquoi c’est important
Les résultats montrent que les protections de sécurité de RP2350 ne se limitent pas à des réglages logiciels et qu’elles peuvent être évaluées par une analyse physique de la puce. Cette situation soulève, pour les développeurs et les équipes de sécurité matérielle qui choisissent RP2350 en raison de ses fonctionnalités de sécurité, la question de savoir si le modèle de menace couvre également l’accès physique et les équipements de laboratoire avancés. Le coût de 250,000 USD de la configuration utilisée montre que la méthode nécessite davantage de ressources qu’une attaque menée par un utilisateur ordinaire ; cependant, la récupération de l’accès au débogage fait de la validité des affirmations concernant la protection permanente une question distincte à évaluer. L’accès aux données secrètes dans le cadre du hacking challenge constitue également un résultat concret montrant comment la conception de sécurité est mise à l’épreuve en pratique.
Contexte
RP2350 n’est pas un nouveau nom dans les archives de FikirPilot : nous avons publié 2 articles mentionnant ce nom au cours des 90 derniers jours ; le plus récent date du 13 septembre 2026.