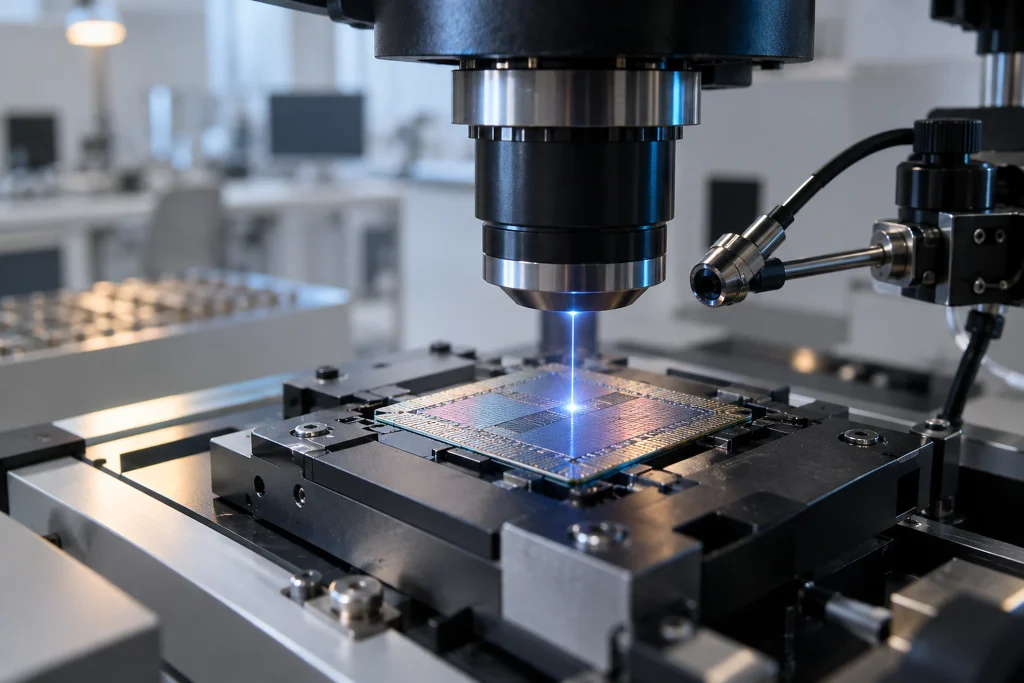
RP2350は、secure boot、ARMv8 TrustZone、そして恒久的に無効化できるデバッグ機能を備えた安全なチップとされている。Pi Foundationが追加したglitch detection機能は、Pi Picoをベースとするグリッチング攻撃を防ぐ。Ledger Donjonチームは、250,000 USDの費用をかけた構成で、レーザーによってチップのセキュリティ機能を調査した。チームはチップを開封し、photon-emission electron microscopyによってデバッグ機能を有効化するregisterを特定した。裏面から開封したチップに対し、シリコンwafer越しにIRを照射してレーザーを当てた。実験の結果、register内のビットが変更され、安全領域へのデバッガーアクセスが回復した。リセット後、チームはPi Foundationの2350 hacking challengeでメモリに配置された128-bit secretを読み取った。
なぜ重要なのか
今回の調査結果は、RP2350のセキュリティ保護が単なるソフトウェア設定にとどまらず、物理的なチップ解析によって評価できることを示している。このことは、セキュリティ機能を理由にRP2350を選ぶ開発者やハードウェアセキュリティチームにとって、脅威モデルに物理的なアクセスと高度な実験装置まで含める必要があるのかという問題を提起する。使用された構成に250,000 USDの費用がかかったことは、この手法が一般ユーザーによる攻撃というより、相応のリソースを必要とする調査であることを示している。一方で、デバッグアクセスが回復したことにより、恒久的な保護という主張がどのような条件で有効なのかが、別途検討すべき課題となっている。hacking challengeで秘密データに到達できたことも、セキュリティ設計が実際にどのように検証されるのかを示す具体的な結果となっている。
背景
RP2350は、FikirPilotのアーカイブにおいて新しい名前ではない。過去90日間に、この名前が登場する記事を2本公開しており、最新の記事は2026年9月13日付だ。