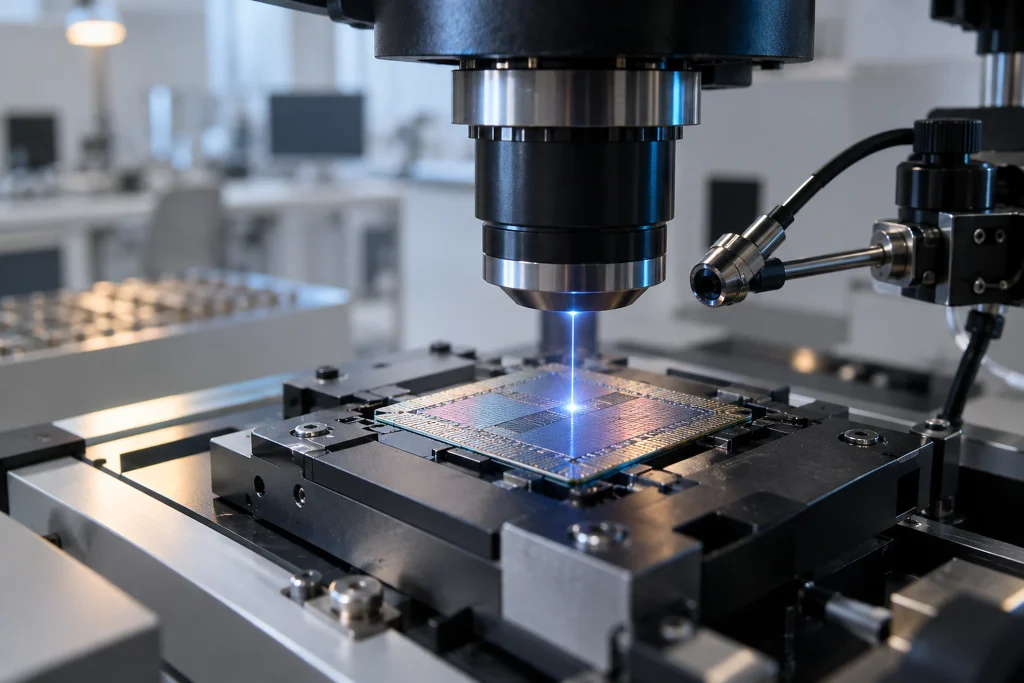
RP2350被定义为一款安全芯片,具备 secure boot、ARMv8 TrustZone,以及可永久禁用的调试功能。Pi Foundation 添加的 glitch detection 功能能够阻止基于 Pi Pico 的 glitching 攻击。Ledger Donjon 团队在一套成本为 250,000 USD 的设备上,使用激光研究了芯片的安全功能。团队打开芯片,并通过 photon-emission electron microscopy 确定了用于启用 debug 功能的寄存器;他们从芯片背面进行开封,再通过硅晶圆向芯片发射 IR,实施激光攻击。经过多次尝试,寄存器中的比特被改变,安全区域的调试器访问权限得以恢复。重置后,团队读取了 Pi Foundation 在 2350 hacking challenge 中植入内存的 128-bit secret。
为何重要
研究结果表明,RP2350 的安全保护并不只是软件层面的设置,也可以通过物理芯片分析进行评估。这一情况使人们开始思考:对于因安全功能而选择 RP2350 的开发者和硬件安全团队而言,其威胁模型是否涵盖物理访问以及先进的实验室设备。所用设备的成本达到 250,000 USD,表明这种方法与其说是普通用户发起的攻击,不如说是一项需要大量资源的研究;不过,调试访问权限得以恢复,也使永久性保护声明在何种条件下有效成为一个需要单独评估的问题。在 hacking challenge 中获取机密数据,也构成了一个具体结果,展示了安全设计在实际中是如何接受检验的。
背景
RP2350 并不是 FikirPilot 档案中的新名字:过去 90 天内,我们发布了 2 条提及这一名称的新闻;最新一条发布于 2026 年 9 月 13 日。